
Получите демо продукта
Вы можете запросить демо, уточнить стоимость, получить образовательную лицензию или стать нашим партнером.
x13
С 22 на 23 год выросло количество известных атак на цепочки поставки: Dependency Confusion, Typosquatting, Namesquatting, Brandjacking, Malicious Code Injection, Repojacking и др.
> 200 млн
Проектов с открытым исходным кодом, включающих более 5 млн готовых пакетов, которые насчитывают более 75 млн версий
85%
Уязвимостей появляются в продукте через транзитивные зависимости. Такие зависимости, как и директивные, легко оказываются на поверхности атаки
Software Bill of Materials
Observability
SBoM
Supply Chain Security
License Compliance
Dependency Graph
Inventory
Software Bill of Materials
Software Bill of Materials
Observability
SBoM
Supply Chain Security
License Compliance
Dependency Graph
Inventory
Software Bill of Materials
Какие проблемы решает CodeScoring.SCA
Риски применения open source возрастают, и ручной контроль безопасности не эффективен. CodeScoring.SCA автоматически отслеживает безопасность применения сторонних компонентов на разных стадиях SDLC, что позволяет узнавать о проблемах своевременно и выстраивать эффективную работу AppSec и R&D.
06
Решение на каждом этапе
Обнаружить проблему можно на этапе сканирования директории с кодом, проверки собранного артефакта или образа. Для каждого этапа можно настроить отдельную политику, чтобы реагировать на риски максимально заранее. При срабатывании политики можно отправить уведомление в почту, поставить задачу в систему управления задачами или отправить уведомление в SOAR/ASOC/ASPM систему. Есть возможность настроить рекуррентную проверку SBoM.
01
Отсутствие контроля над артефактами разработки
Мы оперируем множеством фидов, которые централизованно поставляем нашим заказчикам: NVD CVE, БДУ ФСТЭК, GHSA, OSSIndex и OSV (15 экосистемных фидов). Производим дедупликацию записей и поиск ошибок в открытых данных. Доступно подключение приватных фидов от экспертов рынка. Информация сопровождается данными о безопасных версиях пакетов, ссылками на патчи и публичные эксплойты.

02
Работа с лицензионным ландшафтом
База лицензий CodeScoring содержит информацию о 2000+ открытых лицензий, которую мы регулярно пополняем. Решение сопровождается вендорской политикой лицензионной чистоты и вы можете настроить собственные политики по предупреждению или блокированию компонентов с лицензиями содержащими экспортные ограничения или слишком жесткие условия использования.
04
Удобство проведения аудита
Система строит визуализацию выявленных связей между компонентами в виде удобного интерактивного графа, который поможет быстро идентифицировать место возникновения проблемы в компонентном стеке продукта. Также доступна возможность сканирования кодовых репозиториев для быстрого аудита компонентов. Результат виден сразу.
05
Гибкая система политик
Выстраивая систему политик вы можете оперировать не только параметром критичности уязвимости, но и достижимостью уязвимого метода из кода, частями CVSS-вектора или CWE, наличию публичного эксплойта, а также отслеживать пакеты по черным спискам (включая protestware), по возрасту, по автору или иным поведенческим параметрам которые мы регулярно добавляем в систему.
03
Идентификация компонентов
и построение SBoM
Универсальный агент CodeScoring может быть запущен на локальной машине разработчика или в конвейере на нужной стадии сборки. Система обеспечивает анализ манифестов, разрешение транзитивных зависимостей и идентификацию open source включений в коде продукта. В результате строится реестр компонентных связей (SBoM) обогащенный информацией про уязвимости и лицензии.
Ключевые особенности CodeScoring.SCA
Инвентаризация ПО: построение SBoM и графа зависимостей, интеграция проверок в CI-конвейер с блокирующими политиками безопасности и лицензионной чистоты. Выполняем проверку на уровне исходных кодов, собранных артефактов и образов. Есть возможность настроить свою политику для каждого отдельного этапа сборки.
Поддерживаемые системы
Языки программирования
Пакетные экосистемы
Хостинги VCS
Среды разработки


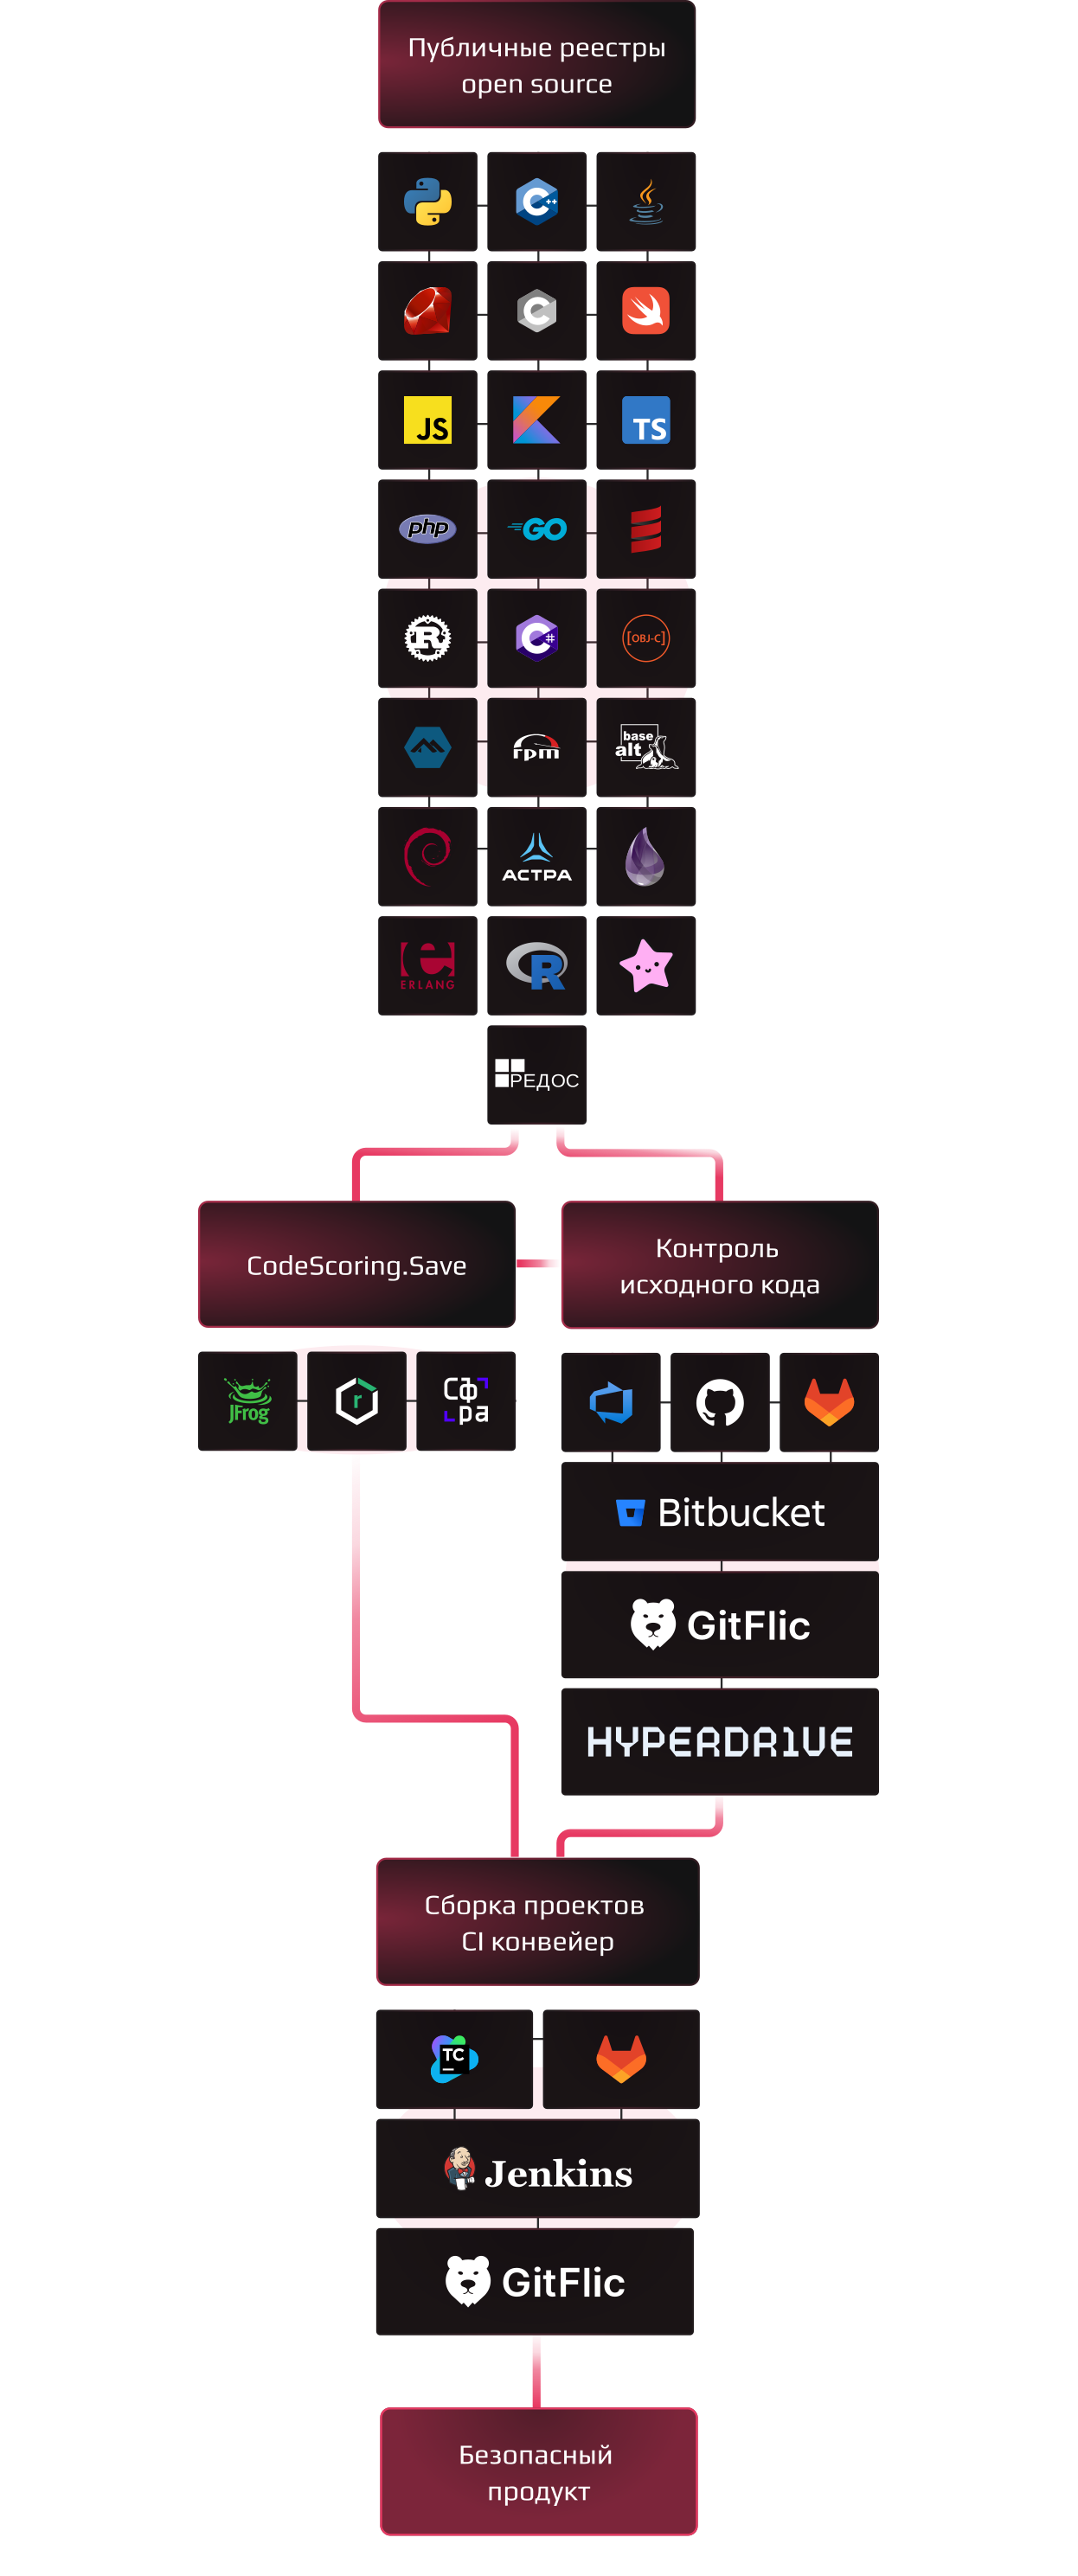
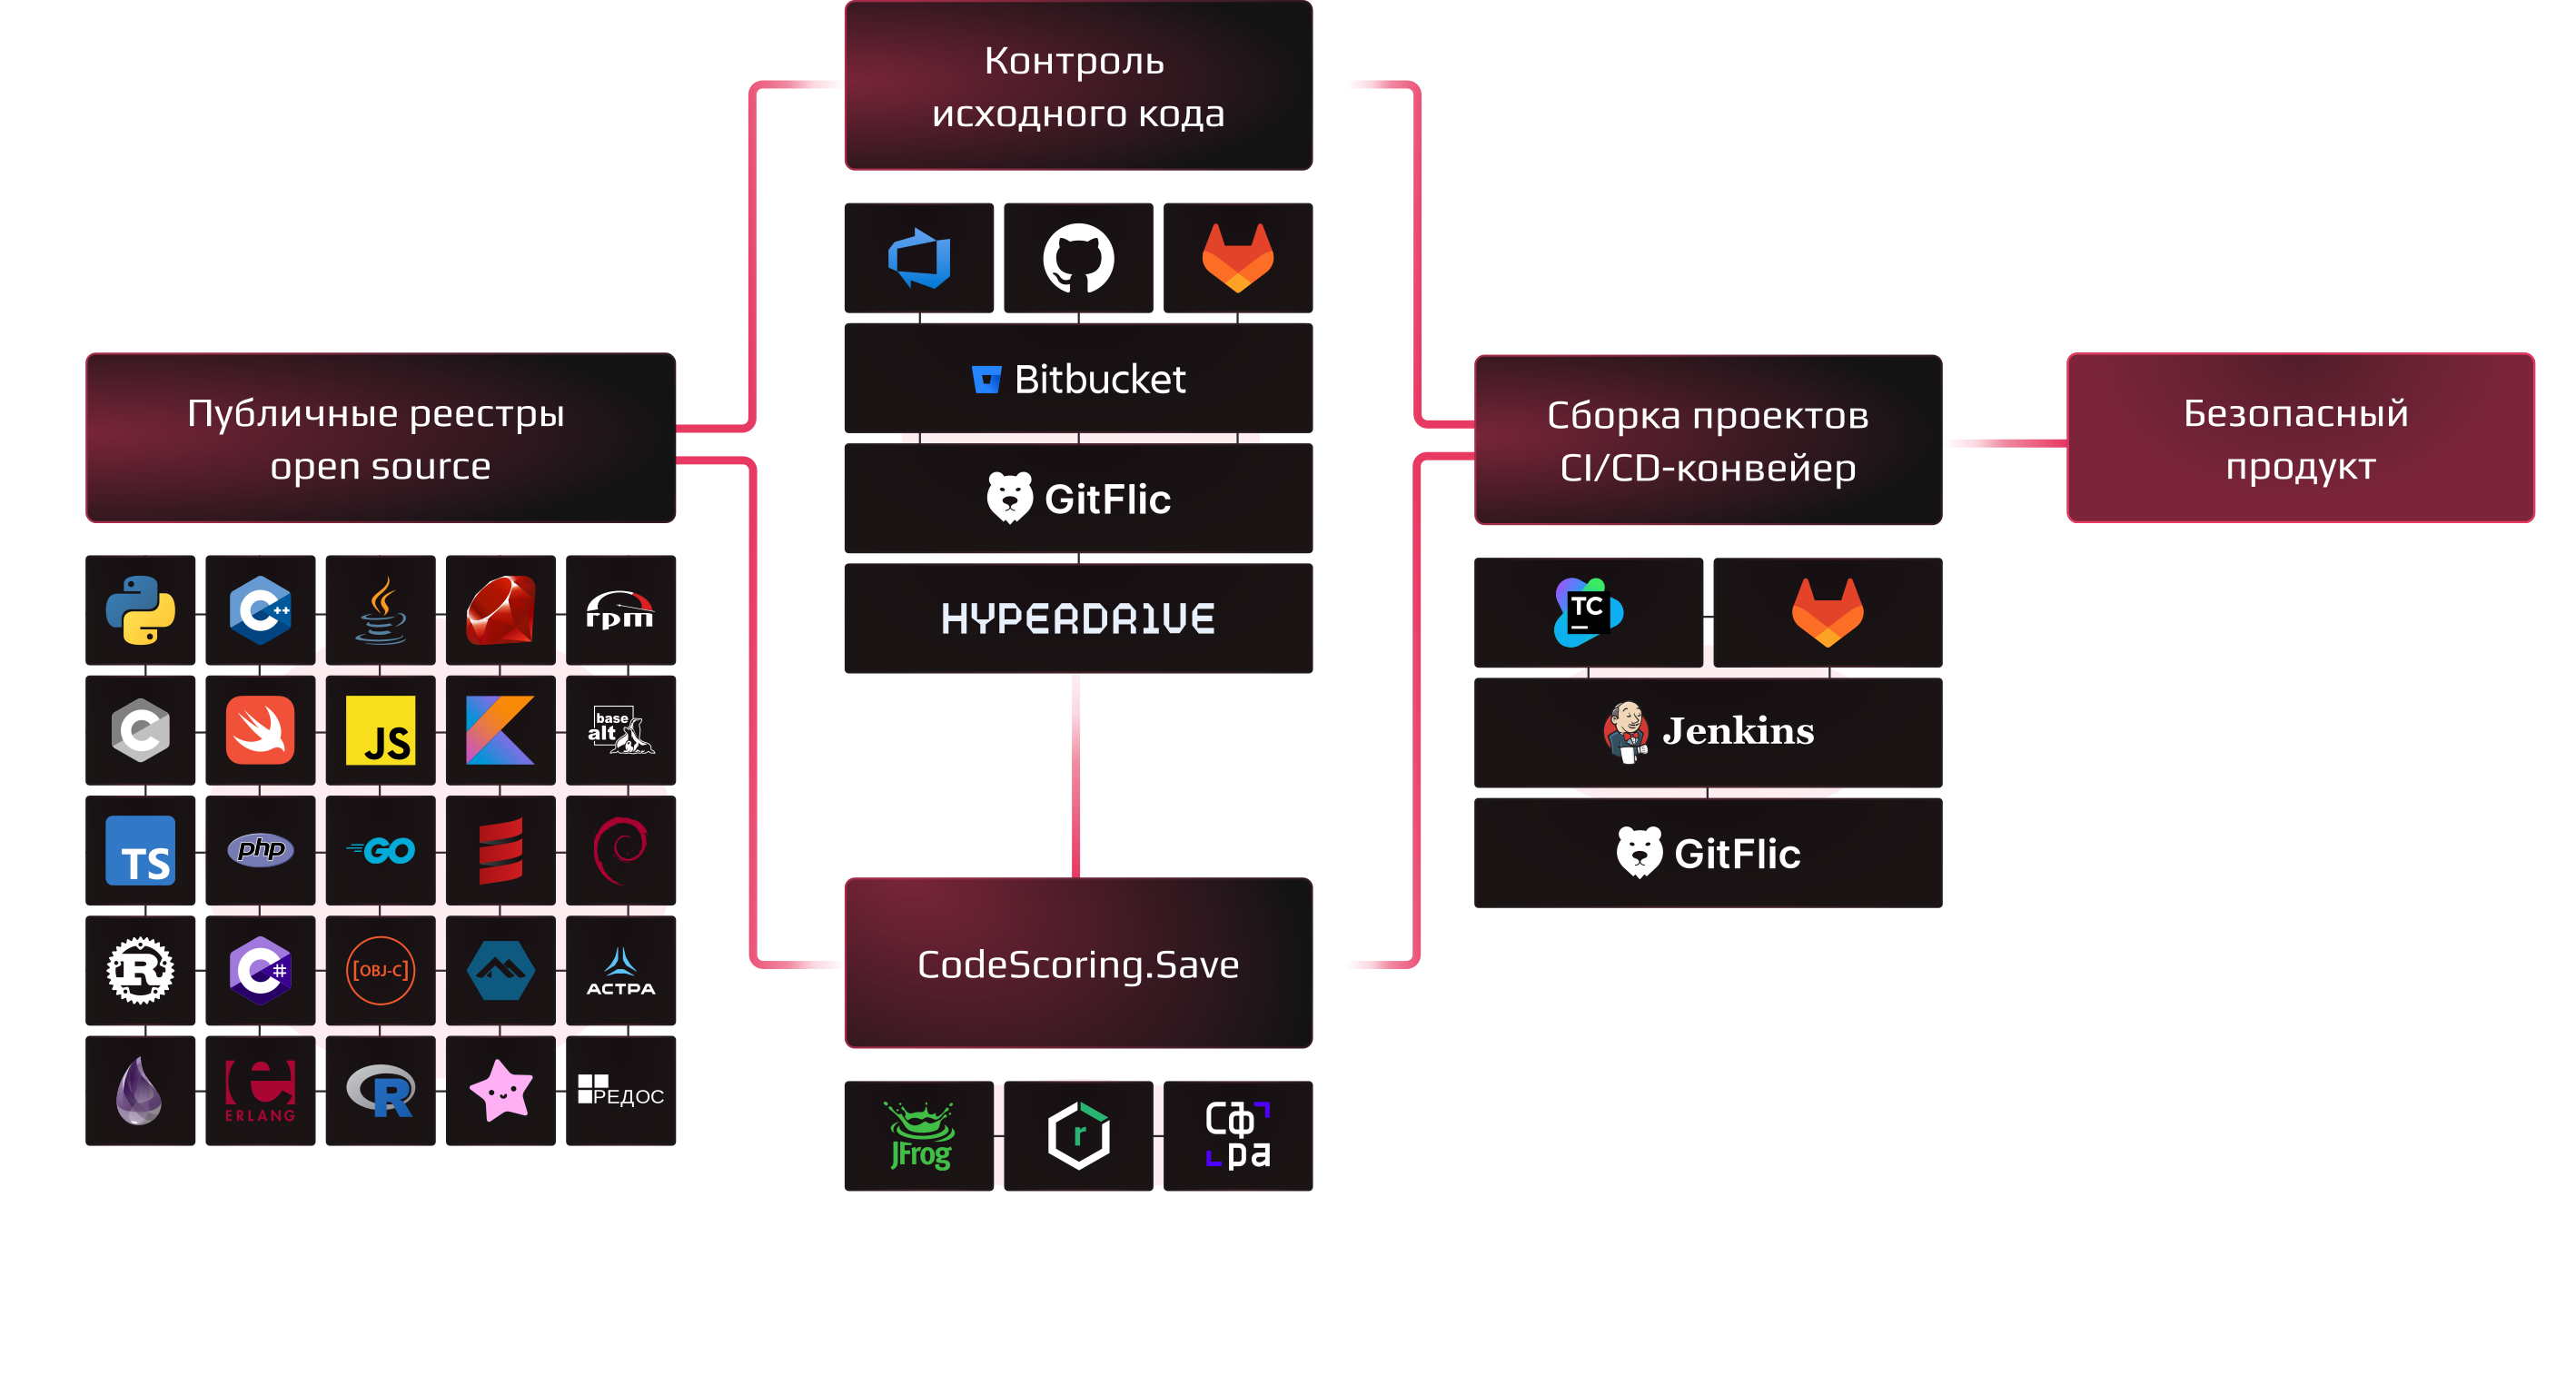
Интеграция в платформу CodeScoring
Проверка компонентов на каждом этапе жизненного цикла разработки ПО, для каждого этапа может быть настроена отдельная политика
Интерфейс платформы
В едином интерфейсе собраны результаты анализа, настройка проверок безопасности и инструменты для работы с выявленными проблемами