
Получите демо продукта
Вы можете запросить демо, уточнить стоимость, получить образовательную лицензию или стать нашим партнером.
Неконтролируемые зависимости
Без централизованной точки хранения компонентов становится сложно контролировать их происхождение и соответствие корпоративным политикам безопасности. Должна быть единая точка доступа, хранения и контроля.

Отсутствие прозрачности
Отсутствие сквозного отслеживания версий, источников и изменений компонентов усложняет управление жизненным циклом и цепочкой поставки ПО.

Разрозненные процессы
Дорогая или избыточно сложная интеграция с инструментами CI/CD приводит к усложнению инфраструктуры и росту операционных издержек.

Риски информационной безопасности
Если безопасность не заложена в архитектуру хранилища артефактов, а является лишь сервисом сбоку, организация может испытывать трудности в вопросах проработки защиты от большого количества векторов атак на цепочку поставки.

Почему современное хранилище артефактов — это важно
Большинство существующих решений ориентированы на хранение и доставку артефактов, но не учитывают новые, уже устоявшиеся архитектурные паттерны и требования к современной цепочке поставки ПО. В результате компании сталкиваются с рисками безопасности и потерей контроля над процессами разработки.
CodeScoring.Save
01
Централизовать хранение и контроль всех артефактов разработки в единой защищенной точке
02
Автоматически проверять компоненты по политикам безопасности и предотвращать риски
03
Отслеживать происхождение артефактов, формировать SBOM и обеспечивать прозрачность цепочки поставки ПО








01
Безопасное управление артефактами
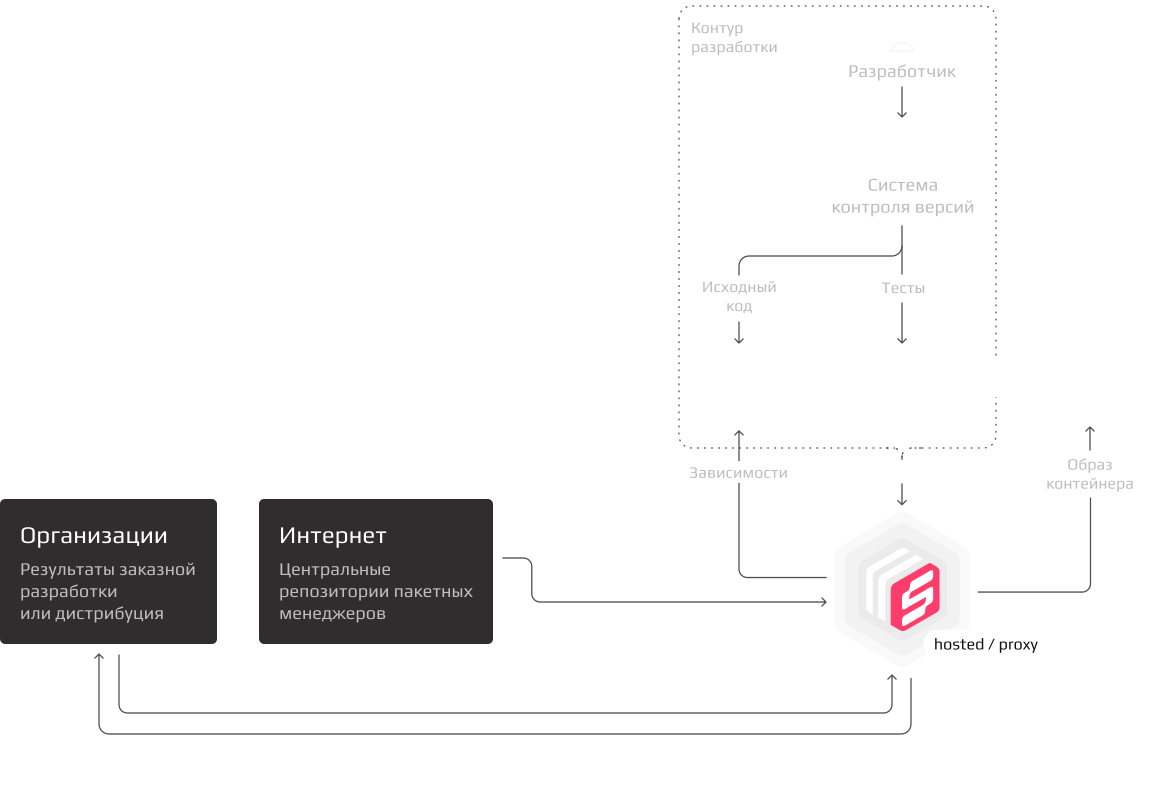
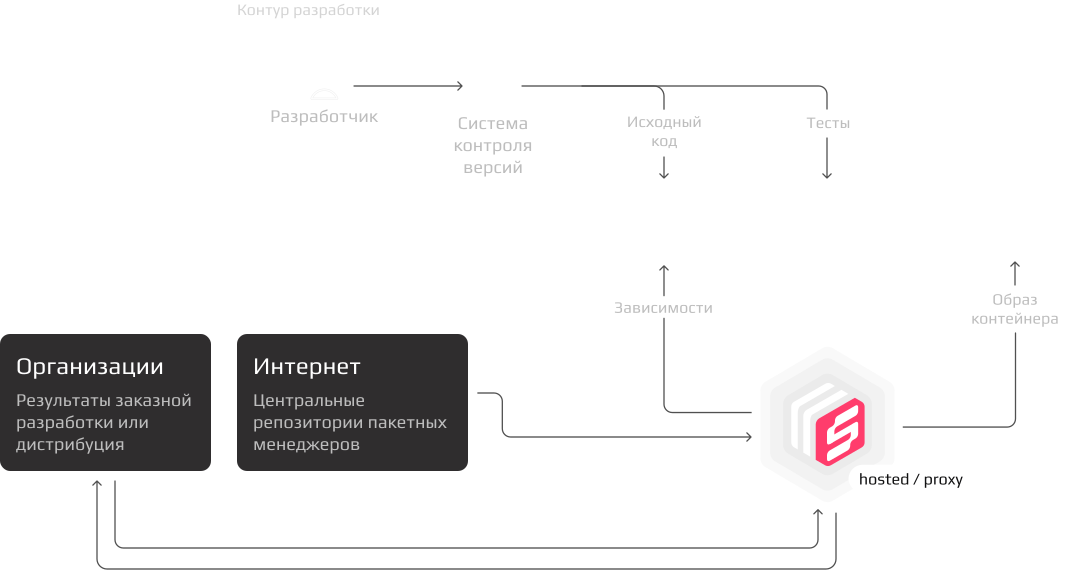
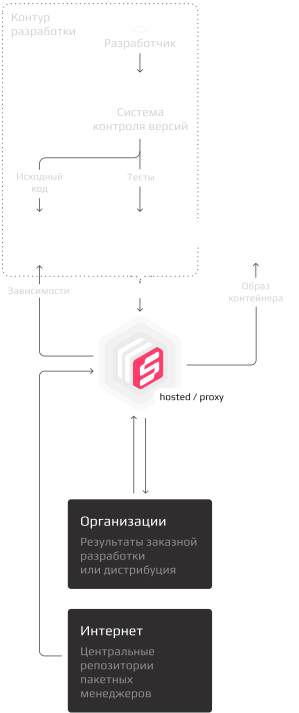
Централизованный контроль компонентов — единая точка входа для всех артефактов организации
Автоматизированный карантин — автоматическая проверка поступающих компонентов на основе настраиваемых политик безопасности через встроенную интеграцию CodeScoring.OSA
Проксирующий режим — кеширование артефактов и обеспечение их доступности даже при разрыве связи с центральным репозиториями пакетных менеджеров
04
Отвечает требования рынка
Работа в закрытом контуре без необходимости постоянного доступа в Интернет
Переиспользование существующие инфраструктуры: kubernetes, реляционные БД, объектные хранилища
Нативный HA, изначально заложенный в архитектуру как часть системы
Возможность миграции из уже используемых хранилищ артефактов
Поддержка отечественных экосистем, в том числе в специфическом hosted-режиме
03
Прозрачные и гибкие процессы
Журналирование всех операций пользователей для аудита и соответствия требованиям
Политики очистки — универсальная автоматизация удаления ненужных компонентов, защита от автоматического удаления важных для прода артефактов
Ролевая модель доступа — гибкая модель прав для пользователей (RBAC), отдельные сервисные аккаунты для автоматизаций, сквозной доступ (OIDC, LDAP, SSO)
02
Производительность и масштабируемость для крупных команд
Архитектурный подход — решение разработано с нуля на языке Go для высокой производительности и эффективного использования ресурсов
Kubernetes-native — Helm charts и поддержка контейнеризации
Гибкость хранения — локальное хранилище, объектное хранилище, реляционная БД для метаданных — уровень хранения данных настраивается под инфраструктуру, с переиспользованием уже имеющихся в ней решений
Интерфейс платформы
В едином интерфейсе собраны результаты анализа, настройка проверок безопасности и инструменты для работы с выявленными проблемами